Sobre nosotros

Hecho para los negocios regulados de Puerto Rico.

Fundamos SecTYCS para que las PYMEs reguladas en Puerto Rico tengan apoyo en seguridad y cumplimiento a la medida de su oficina.

  • 4sectores regulados atendidos
  • 35+años de experiencia combinada en IT y seguridad
  • PRenfocados en PYMEs de Puerto Rico
Por qué existimos

No somos un proveedor de IT gestionado. Tampoco un trámite de cumplimiento.

Prácticas médicas, laboratorios, oficinas de facturación médica, firmas de contabilidad, negocios financieros, bufetes y comercios en Puerto Rico operan bajo regulaciones federales y estándares de la industria: HIPAA, la FTC Safeguards Rule, GLBA y PCI-DSS. Estas piden programas de seguridad documentados, no solo buenas intenciones.

Cuando tu aseguradora añade cuarenta preguntas al cuestionario del ciberseguro, tu examinador pide un análisis de riesgo o un cliente pide tu política de seguridad, necesitas a alguien que entienda los controles técnicos y la regulación que te aplica.

Ahí es donde te acompañamos: te ayudamos a construir un programa de seguridad que puedas explicar y sustentar ante un auditor, una aseguradora o una junta.
El equipo

Dos fundadores, dos lados del mismo problema

Una en cumplimiento y adiestramiento, otro en tecnología y operaciones.

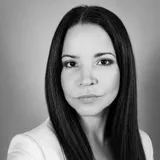
Yarelis Lozada

Yarelis Lozada

Cofundadora y CEO CISM, CDPSE, ITIL, MCP

Yarelis dirige los proyectos con clientes, el diseño de programas de seguridad y el trabajo de cumplimiento regulatorio. Ha formado a profesionales de seguridad en Puerto Rico y aporta experiencia práctica en HIPAA, FTC Safeguards, PCI-DSS y GLBA.

LinkedIn ↗
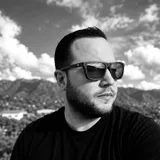
Teddy Quiñones

Teddy Quiñones

Cofundador y CTO 15+ años en help desk, administración de sistemas, análisis de seguridad y supervisión de IT

Teddy dirige la arquitectura técnica, la evaluación de infraestructura y las operaciones de seguridad de IT. Su carrera abarca help desk, administración de sistemas, análisis de seguridad y supervisión. Traduce lo que exige la regulación a lo que la tecnología tiene que hacer.

LinkedIn ↗
Credenciales

Credenciales reconocidas en la industria

  • CISM

    Certified Information Security Manager: la credencial gerencial de ISACA, ampliamente reconocida en finanzas, salud y gobierno.

  • CDPSE

    Certified Data Privacy Solutions Engineer: privacidad desde el diseño y controles de protección de datos, aplicables directamente a HIPAA y FTC Safeguards.

  • MCP

    Microsoft Certified Professional: experiencia validada en las tecnologías de Microsoft que usan la mayoría de los pequeños negocios.

  • ITIL

    Gestión de servicios de IT alineada con los requisitos del negocio y las obligaciones regulatorias.

Nuestro enfoque

Cómo trabajamos contigo

  1. 01

    Asesoramos, tú decides

    Te explicamos el riesgo y las opciones en lenguaje claro. Las decisiones, y la aprobación de cada cambio, son tuyas.

  2. 02

    Alcance claro antes de empezar

    Cada servicio empieza con un alcance por escrito, para que sepas qué haremos y qué no.

  3. 03

    Entregables en lenguaje claro

    Reportes y análisis escritos para los dueños de negocio y para quienes los reciben: aseguradoras, auditores y clientes. Escritos para usarse, no para archivarse.

31 Días de Cyber
En la comunidad

También enseñamos seguridad gratis.

Nuestra CEO es instructora voluntaria de 31 Días de Cyber, un curso gratis de concientización en seguridad creado por la comunidad de seguridad de Puerto Rico.

Ver el curso ↗

¿Quieres saber si somos lo que necesitas?

Empieza con una conversación sobre tu negocio y lo que pide tu regulación. Sin presión de venta.

Contáctanos