Business Email Compromise (BEC): cómo un correo secuestrado llega hasta tus clientes
Anatomía de un BEC real en Puerto Rico: un clic sin contraseña, una cuenta secuestrada y una cadena que salta de oficina en oficina hasta tus clientes.

Published in Spanish for the Puerto Rico market. Ask for an English version.
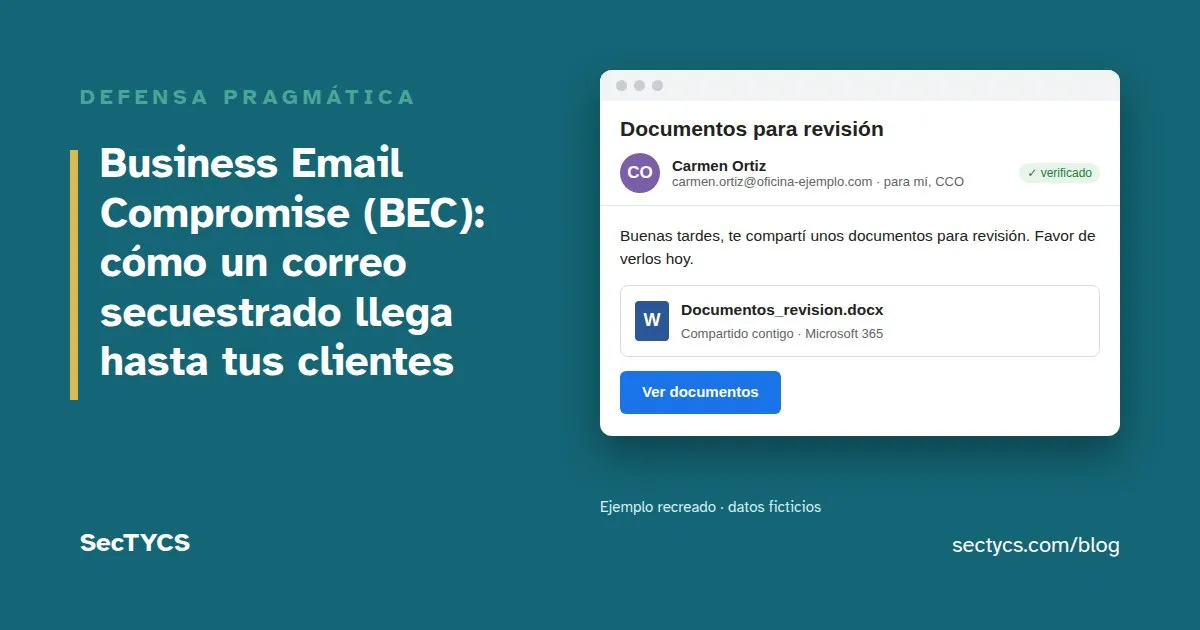
Un día de trabajo cualquiera, una oficina pequeña de Puerto Rico recibió un correo de alguien conocido: “Documentos para revisión”. No era un desconocido ni un “príncipe” con una herencia. Era un contacto de confianza, con su nombre y su dirección de siempre.
Una empleada hizo clic. Nunca escribió su contraseña. Semanas después, el correo de la oficina estaba secuestrado, su sistema de contabilidad estaba en manos del atacante y el mismo correo trampa ya había salido hacia todos sus contactos.
Este es un caso real que nos tocó investigar (sin datos que identifiquen a nadie). Te lo contamos paso a paso para que entiendas la mecánica del Business Email Compromise (BEC): cómo entran, qué hacen adentro y, sobre todo, por qué el daño casi nunca se queda en tu oficina.
¿Qué es el Business Email Compromise y por qué te debe importar?
El BEC es un fraude en el que el atacante toma control de una cuenta de correo real —o se hace pasar por ella— para engañar a quienes confían en esa cuenta. El objetivo final casi siempre es dinero: un pago desviado, una factura con la cuenta de banco cambiada, una transferencia “urgente”.
No es un problema de empresas grandes. Según el informe anual del FBI (IC3) de 2025, el BEC fue el segundo delito cibernético más costoso del año, con cerca de $3,000 millones en pérdidas reportadas. Y esas son solo las que se reportaron.
En lo que vemos en Puerto Rico, las oficinas que tienen mucho que perder son las que manejan el dinero o la data de otros: firmas de contabilidad, oficinas de billing médico, clínicas, laboratorios y despachos legales. No porque sean descuidadas, sino porque sus contactos valen mucho.
La mecánica, paso a paso
1. El anzuelo: un correo que pasa todos los filtros
El correo no venía de una dirección falsa parecida. Venía de la cuenta real de un contacto que ya había sido secuestrada. Por eso pasó todas las verificaciones técnicas del correo (SPF, DKIM y DMARC): técnicamente, era auténtico.
El mensaje decía que le habían compartido unos documentos. El enlace llevaba a una página que imitaba a Microsoft Teams: “Transcripción lista para descargar”. Hoy es común que imiten también a SharePoint, OneDrive o un documento de Word.
2. Dos caminos: control remoto o robo de contraseña
Estas campañas pueden tener dos caminos. A veces van uno detrás del otro: si la descarga no funciona, te llevan a la página de entrada. Otras veces la misma página trae los dos a la vez, el botón para descargar y la ventana para “iniciar sesión” y ver el documento. Lo que no logra uno, lo logra el otro:
- Camino A — la descarga. El botón “Descargar” no baja un documento: baja un programa de control remoto legítimo, de los que usan los técnicos de soporte. Si la persona lo abre, el atacante ya puede ver y manejar esa computadora. CISA advirtió sobre este abuso de programas legítimos de soporte remoto.
- Camino B — la página de entrada falsa. Si no hay descarga, la página pide “iniciar sesión con Microsoft” para ver el documento. Las versiones modernas ponen al atacante en medio de la conexión real: tú entras, completas tu MFA y él se queda con tu sesión abierta. Microsoft ha documentado esta técnica, que salta el MFA tradicional.
En nuestro caso fue el camino A. Por eso el detalle más importante de esta historia es este: “no puse mi contraseña” no quiere decir “estoy a salvo”.
3. Adentro: el atacante se acomoda
Con el control remoto instalado, el atacante no se apuró. Dejó más de una puerta abierta (varias instalaciones del control remoto, por si cerraban una) y debilitó la protección del antivirus. Y se llevó las contraseñas guardadas en el navegador, que en una oficina de contabilidad incluyen el correo, QuickBooks y el banco.
Ese último punto es el que más duele. Muchas oficinas guardan las contraseñas en Chrome o Edge porque es cómodo. Para un atacante con control de la computadora, ese “cómodo” es un llavero completo.
4. Reconocimiento: el atacante te lee antes de robarte
Lo que sigue es el comportamiento típico de un BEC, documentado por Microsoft en campañas a gran escala. Con la cuenta de correo en la mano, el atacante hace algo que casi nadie se imagina: te lee. Revisa tus contactos, tus conversaciones, tus facturas y las firmas de quienes te escriben.
Con eso puede clasificar a quién vale la pena atacar después. No es lo mismo un @gmail.com que un contabilidad@, billing@, pagos@ o nomina@ de una empresa. Tampoco es lo mismo un contacto cualquiera que una clínica, un banco o un cliente con muchos empleados. Los dominios, los cargos en las firmas y los hilos donde se habla de pagos le dicen dónde está el dinero y dónde está la data delicada.
5. Esconderse: reglas ocultas en tu propio correo
En el caso que investigamos, el atacante creó reglas ocultas en el buzón que marcaban como leídos y borraban automáticamente los correos de QuickBooks, de Intuit y los avisos de pagos programados o de usuarios nuevos invitados.
También bloqueó a las personas que podían avisarle a la víctima. El objetivo era claro: hacer cambios en la contabilidad y en los pagos sin que llegara ni una sola notificación. Microsoft describe el mismo patrón en campañas de BEC a gran escala: reglas para ocultar respuestas y revisar el buzón cada pocas horas buscando conversaciones de pago.
6. Propagarse: de una oficina a cien
Aquí es donde un incidente puede extenderse mucho más allá de tu oficina. Desde la cuenta secuestrada, el atacante envía el mismo correo trampa a tus contactos; en nuestro caso salió en copia oculta (BCC), a muchos a la vez. Cada persona que cae puede entregarle su propia cuenta, sus propios contactos y su propia lista de clientes.
La versión más peligrosa no es el correo masivo: es cuando el atacante responde dentro de una conversación que ya existía. Un hilo de meses con un suplidor o un cliente resulta mucho más convincente que un correo nuevo.
Así la cadena deja de ser una línea y se vuelve una malla. En nuestro caso, la oficina afectada recibió después el mismo anzuelo desde otra empresa distinta, que también había caído. La campaña ya iba de cuenta en cuenta, entre organizaciones que ni se conocían entre sí.
7. Cobrar: el dinero sale por donde más confianza hay
Con acceso a la contabilidad, al banco y a las conversaciones de pago, el atacante tiene todo lo que necesita: facturas con la cuenta de banco cambiada, pagos programados que nadie ve, usuarios nuevos en el sistema de contabilidad. Y como las notificaciones se borran solas, la víctima se entera tarde. A veces se entera cuando un cliente llama preguntando por qué le pidieron un pago “a la cuenta nueva”.
Tú no eras el objetivo. Eras el puente.
Cuando a una oficina le secuestran el correo, la reacción más común es: “formateamos la computadora, cambiamos la contraseña y seguimos”. Entendible, pero incompleto, por tres razones.
Primero, el compromiso no vive solo en la computadora. Vive en la cuenta de correo en la nube. Las sesiones abiertas, las reglas ocultas, los reenvíos automáticos, una aplicación autorizada o un método de MFA que el atacante añadió siguen ahí aunque formatees la máquina.
Segundo, el daño ya salió de tu oficina. Tus contactos recibieron el correo trampa desde tu cuenta. Algunos ya hicieron clic. Para ellos, el ataque vino de ti.
Tercero, y más importante: tu cartera de clientes. Si llevas la contabilidad, el billing o los asuntos legales de otros, tu correo es la llave de sus finanzas y de su data. Quizás a ti no te robaron nada, pero fuiste el puente para llegar a tu cliente más importante. Eso no se arregla formateando: se paga en confianza y en relaciones con socios. Además, según el tipo de información y las leyes que te apliquen, puede haber obligaciones de notificar: por ejemplo, si había información de salud, la Regla de Notificación de Brechas de HIPAA pone plazos para avisar a los pacientes. Eso se decide con tu abogado.
Qué hacer: las primeras horas y lo que evita la próxima vez
Si hiciste clic (aunque no hayas escrito nada)
- Desconecta esa computadora de la red. No la apagues ni borres nada todavía: la evidencia sirve para saber qué se llevaron.
- Comunícate con tu técnico o analista de ciberseguridad antes de seguir. En el momento del susto es fácil cometer errores: borrar lo que no se debía, avisar tarde o dejar abierta la puerta que el atacante usó. Y en nuestra experiencia, muchas oficinas pequeñas no tienen una política de respuesta a incidentes que les diga qué hacer, así que el riesgo de equivocarse aumenta. Quien sabe investigar te guía en el resto de los pasos sin destruir la evidencia. Si no tienes a nadie, escríbenos a contactus@sectycs.com y te apoyamos desde el primer momento.
- Desde otra computadora, cambia la contraseña del correo y cierra todas las sesiones abiertas (en Microsoft 365 y en Google existe la opción de cerrar sesión en todos los dispositivos).
- Revisa las reglas y los reenvíos del buzón. Una regla que borre, mueva o reenvíe correos y que nadie en la oficina reconozca es una señal fuerte. Algunas reglas maliciosas no se ven en Outlook, así que pídele a tu técnico que las busque con las herramientas de administración, que documente las sospechosas (nota o captura), que valide cuáles son legítimas y que elimine las no autorizadas. Microsoft tiene una guía para responder a una cuenta de correo comprometida.
- Revisa los métodos de MFA y las aplicaciones conectadas a la cuenta. Elimina lo que no reconozcas.
- Cambia las contraseñas que estaban guardadas en el navegador, empezando por el banco y el sistema de contabilidad, y revisa usuarios nuevos o pagos programados.
- Avisa a tus contactos que no abran nada que les haya llegado de ti en esos días.
- Llama a tu aseguradora de ciberriesgo si tienes póliza: muchas exigen que se les avise pronto y tienen una línea para incidentes.
Para que no te pase (o para que, si pasa, no llegue lejos)
La primera capa: correo de empresa, no una cuenta gratis
En nuestro caso, las cuentas de correo involucradas eran cuentas gratuitas, de las que cualquiera abre en cinco minutos. Es muy común en oficinas pequeñas: el correo del negocio es un @gmail.com o un @outlook.com. Funcionan, son cómodas y no cuestan nada.
Pero para un negocio tienen un hueco grande: nadie las administra. Cada persona decide si activa el MFA. No hay un administrador que reciba una alerta si aparece una regla nueva que reenvía o borra correos. No hay un registro central de quién entró y desde dónde. Y si la cuenta queda en manos del empleado, la empresa puede perder el acceso cuando se va.
Un correo de empresa, con tu propio dominio en Microsoft 365 o Google Workspace, te permite poner reglas para toda la oficina:
- Exigir MFA a todos, en vez de dejarlo a la voluntad de cada uno (así lo explica Google Workspace).
- Bloquear el reenvío automático de correos hacia afuera, que es justo lo que usa un atacante para llevarse la información. Microsoft 365 lo controla con una política de la organización (guía de Microsoft).
- Ver quién entró, desde dónde, y recibir alertas de actividad sospechosa en los buzones.
- Cerrar el acceso de quien se va el mismo día, porque la cuenta es de la empresa, no de la persona.
- Proteger tu dominio con SPF, DKIM y DMARC, para que sea mucho más difícil mandar correos haciéndose pasar por tu oficina.
No resuelve todo: una cuenta de empresa mal configurada también cae. Pero te permite aplicar estas medidas para toda la oficina, desde un solo lugar. Es prevención, lo que pasa antes del clic.
Lo mínimo viable:
- Confirma por teléfono cualquier documento compartido que no esperabas y todo cambio de cuenta bancaria, aunque venga de alguien de confianza.
- No guardes en el navegador las contraseñas del banco ni de la contabilidad. Usa un administrador de contraseñas.
- Activa MFA en todas las cuentas de correo de la oficina. Si usas Microsoft 365, aquí está la guía paso a paso.
Lo completo:
- Alertas de reglas nuevas y reenvíos en el buzón, para que una regla oculta no dure semanas.
- Control de qué programas se pueden instalar, para que un programa de control remoto no aprobado no corra en tus computadoras.
- Vigilancia continua de cada equipo: antivirus activo, programas de acceso remoto, cuentas de administrador y parches al día.
- Entrenamiento con ejemplos reales como este, para que el equipo reconozca el patrón aunque el correo venga de alguien conocido.
En resumen
El BEC moderno no empieza con un hacker brillante: empieza con un correo legítimo de alguien que ya cayó. En nuestro caso bastó un clic y abrir lo que se descargó, sin escribir ninguna contraseña. Después, el atacante se escondió en el propio buzón y usó esa confianza para llegar a otros.
Si quieres saber si tu correo tiene reglas, reenvíos o accesos que no reconoces, o si ya hiciste clic en algo así y no estás seguro, escríbenos a contactus@sectycs.com y lo revisamos contigo.
Relacionado: 5 errores que vemos en assessments de PYMES en PR · MFA en Microsoft 365 para oficinas de 5–15 personas